Publié en juillet 2026
Ton ordinateur envoie et reçoit des milliers de connexions par jour, souvent sans que tu le saches. Certaines sont légitimes. D’autres cherchent une porte ouverte.
Le pare-feu est le videur qui contrôle cette entrée. Voici ce qu’il fait vraiment, comment il fonctionne, et pourquoi le désactiver est une mauvaise idée.
C’est quoi un pare-feu ? Un pare-feu (firewall en anglais) est un dispositif de sécurité qui filtre le trafic réseau entre ton appareil et Internet. Il applique des règles pour autoriser ou bloquer chaque connexion, entrante comme sortante. Objectif : laisser passer le trafic légitime et arrêter les tentatives d’intrusion avant qu’elles n’atteignent tes données.
C’est quoi un pare-feu, dans le détail
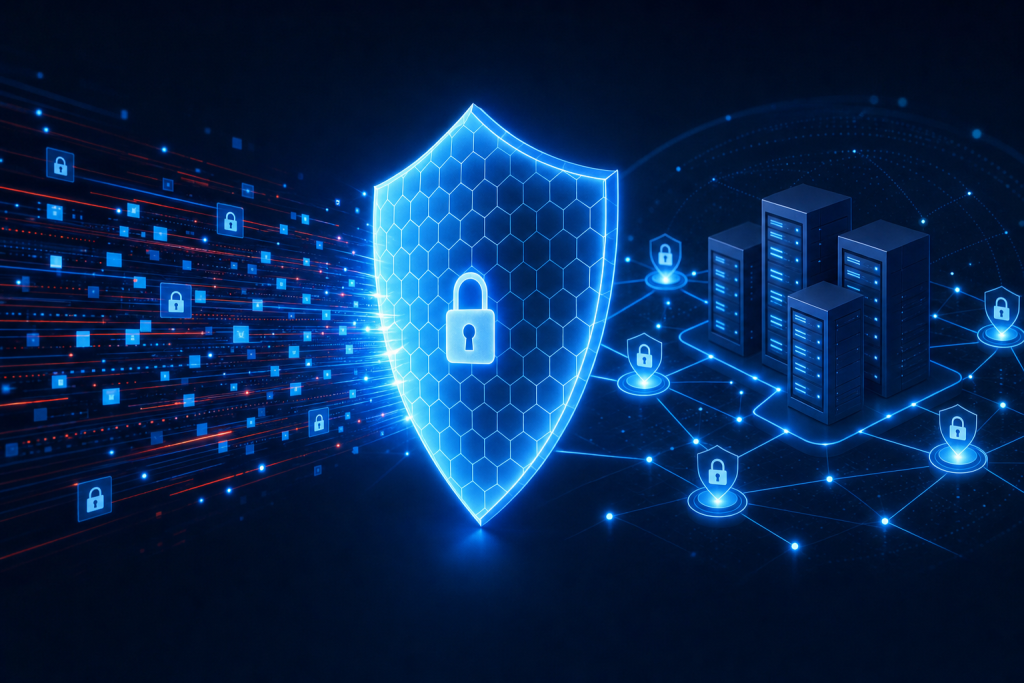
Un pare-feu se place entre deux réseaux, en général ton réseau privé et Internet. Chaque paquet de données qui veut traverser passe devant lui. Le pare-feu compare ce paquet à une liste de règles, puis décide : je laisse passer, ou je bloque.
Le nom vient du bâtiment. Un pare-feu physique est un mur coupe-feu qui empêche un incendie de se propager d’une pièce à l’autre. En informatique, l’idée est la même : contenir la menace d’un côté de la barrière.
Les premiers pare-feu réseau apparaissent à la fin des années 1980, quand des ingénieurs de Digital Equipment Corporation formalisent le filtrage de paquets. Depuis, la technologie s’est raffinée, mais le principe de base n’a pas bougé : inspecter, comparer à une règle, trancher.
Comment fonctionne un pare-feu
Un pare-feu ne lit pas le contenu de tes fichiers. Il examine les enveloppes des paquets réseau : d’où ils viennent, où ils vont, sur quel port, avec quel protocole. Selon sa génération, il pousse l’analyse plus ou moins loin.
Le filtrage de paquets
C’est la méthode la plus ancienne et la plus simple. Le pare-feu regarde l’adresse IP source, l’adresse de destination et le numéro de port. Si la règle dit « bloque tout ce qui vient de cette adresse », il jette le paquet sans autre forme de procès. Rapide, mais aveugle au contexte : il ne sait pas si le paquet fait partie d’une conversation déjà autorisée.
L’inspection avec état
L’inspection avec état (stateful inspection) change la donne. Le pare-feu garde en mémoire les connexions actives. Quand tu ouvres un site web, il note la conversation, puis autorise automatiquement les réponses attendues, sans réévaluer chaque paquet à zéro. L’éditeur Check Point a breveté cette approche au milieu des années 1990, et elle équipe aujourd’hui la quasi-totalité des pare-feu grand public.
Le filtrage applicatif
Les pare-feu nouvelle génération montent d’un cran. Ils comprennent les applications : ils distinguent une vraie navigation web d’un logiciel malveillant qui se déguise en trafic normal. Un pare-feu applicatif peut inspecter une requête HTTP pour repérer une tentative d’injection, ou couper une connexion qui envoie tes données vers un serveur suspect.
Un port réseau, c’est une porte numérotée. Ton ordinateur en possède des dizaines de milliers. Le pare-feu décide lesquelles restent ouvertes et pour qui. Une porte fermée est une porte qu’un attaquant ne peut pas pousser.
Les types de pare-feu que tu croises vraiment
Tu utilises sans doute plusieurs pare-feu en même temps, sans le savoir. Ils ne se placent pas au même endroit et ne protègent pas la même chose.
Le pare-feu logiciel tourne directement sur ton appareil. Windows en intègre un, activé par défaut depuis Windows XP Service Pack 2 en 2004. macOS propose son pare-feu applicatif depuis Mac OS X Leopard en 2007. Ce pare-feu protège la machine sur laquelle il est installé, où qu’elle se trouve, y compris sur un réseau Wi-Fi public.
Le pare-feu matériel, lui, est un boîtier physique. Ta box Internet en contient un : il protège d’un coup tous les appareils de la maison. En entreprise, ce sont des équipements dédiés qui filtrent le trafic de centaines de postes.
Le pare-feu applicatif web (WAF) est plus spécialisé. Il protège les sites web contre les attaques ciblant leur code, comme les injections de code ou le vol de session. Tu ne le vois jamais, mais il défend les services que tu utilises.
Pare-feu matériel ou logiciel, lequel choisir
La bonne réponse est souvent : les deux. Ils se complètent au lieu de se remplacer. Le tableau ci-dessous résume leurs forces.
| Critère | Pare-feu logiciel | Pare-feu matériel |
|---|---|---|
| Emplacement | Sur l’appareil | Boîtier dédié (box, routeur) |
| Protège | Une seule machine | Tout le réseau local |
| Contrôle des applications | Fin, appli par appli | Global, au niveau réseau |
| Suit l’appareil en déplacement | Oui | Non |
| Coût | Souvent inclus dans l’OS | Intégré à la box ou dédié |
Sur un ordinateur portable qui se connecte à des réseaux différents, le pare-feu logiciel est indispensable : c’est le seul qui te suit au café ou à l’hôtel. Le pare-feu matériel de ta box, lui, ne t’accompagne pas hors de chez toi.
Faut-il activer le pare-feu de ton ordinateur
Oui, sans hésiter. Et la bonne nouvelle : il l’est probablement déjà. Windows et macOS livrent leur pare-feu activé par défaut. Le désactiver revient à retirer la porte d’entrée de ta maison en pensant que personne ne passera.
Un pare-feu bien configuré bloque les tentatives de connexion non sollicitées. Il complique le travail des logiciels qui cherchent à ouvrir une brèche pour communiquer avec l’extérieur, une signature typique d’un indicateur de compromission. Il aide aussi à contenir certaines attaques par déni de service en filtrant les flux anormaux avant qu’ils ne saturent la machine.
Vérifie l’état de ton pare-feu de temps en temps. Sous Windows : Paramètres, puis Sécurité Windows, puis Pare-feu et protection du réseau. Sous macOS : Réglages Système, puis Réseau, puis Pare-feu. S’il est éteint, rallume-le, sauf raison technique précise.
Ce qu’un pare-feu ne fait pas
Le pare-feu contrôle les connexions. Il n’analyse pas le contenu de tes fichiers et ne détecte pas un virus déjà présent sur ton disque. C’est le rôle d’un antimalware, qui inspecte les programmes et les fichiers eux-mêmes.
Un pare-feu ne protège pas non plus contre le phishing. Si tu tapes toi-même ton mot de passe sur un faux site, aucune règle réseau ne t’arrêtera. De même, il limite mais n’élimine pas l’usurpation d’adresse : un spoofeur peut maquiller son origine pour tromper un filtrage trop basique. La sécurité repose sur plusieurs couches, et le pare-feu n’en est qu’une.
Questions fréquentes sur le pare-feu
Sur un usage domestique, l’impact est imperceptible. Un pare-feu logiciel moderne traite les paquets en une fraction de milliseconde. Tu ne verras pas de différence de vitesse en navigant ou en regardant une vidéo. Le seul cas où un réglage trop strict peut gêner, c’est le blocage involontaire d’une application légitime, réglable en ajoutant une exception.
Non, les deux jouent des rôles différents. Le pare-feu filtre les connexions réseau qui entrent et sortent. L’antivirus, lui, examine les fichiers et les programmes déjà sur ta machine pour repérer un code malveillant. Un pare-feu ne détecte pas un virus téléchargé par erreur, et un antivirus ne bloque pas une intrusion réseau. Ils travaillent ensemble.
Pour la plupart des utilisateurs, non. Le pare-feu intégré à Windows ou macOS suffit largement, à condition de le laisser activé. Installer un second pare-feu logiciel peut même créer des conflits. Un pare-feu tiers n’a d’intérêt que pour des besoins avancés, comme un contrôle très fin des connexions sortantes application par application.
Prochaine étape : ouvre les réglages de sécurité de ton système et vérifie que ton pare-feu est bien allumé. C’est le geste de protection le plus rapide, et il est gratuit.